

A estas alturas probablemente ya te habrás enterado de que otro atacante ha hackeado el mayor protocolo de zkLend, retirando 3.300 ETH por valor de 5 millones de dólares.
El protocolo de préstamo descentralizado zkLend de Starknet fue pirateado por valor de 9,5 millones de dólares el 12 de febrero, según la empresa de seguridad de blockchain Cyvers.
Ahora, los creadores del protocolo están intentando negociar con el pirata informático, ofreciendo una recompensa del 10% por la devolución de los 3.300 ETH robados.
¿Cómo se cuelan los hackers en plataformas de criptomonedas de primer nivel que se supone que son completamente seguras? ¿Cuál fue la secuencia de acciones llevadas a cabo por el atacante y fueron capaces de rastrear las carteras de las que retiraron los fondos robados? ¿Qué acciones emprendió xkLend y qué están haciendo para recuperar el dinero?
Identifiquemos al hacker, analicemos paso a paso su algoritmo de acciones y entendamos cómo zkLend protege sus datos corporativos y la seguridad de sus usuarios.
¿Qué es ZkLend?
ZkLend es un protocolo fundado en 2022 y basado en Layer2 Ethereum, Starknet.
Según sus desarrolladores, ZkLend pretende ofrecer a los usuarios tanto soluciones de escalado como productos del mercado monetario. Para ello, la plataforma ofrece
- Préstamos cómodos;
- Un sistema escalable que ofrece alta velocidad y una estructura asequible.
Hackear zkLend: dónde empezó todo
El 11 de febrero, zkLend suspendió las retiradas de fondos de su cuenta oficial de Network X, alegando un exploit:
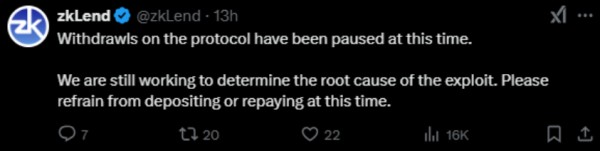
Un post de la cuenta oficial de zkLend sobre un exploit de protocolo en la red X.com.
El 12 de febrero, zkLend, una plataforma financiera descentralizada (DeFi), anunció en las redes sociales que había sido pirateada. Más tarde se reveló que se habían robado más de 5 millones de dólares como resultado de las acciones del hacker.
El hacker robó 3.300 ETH de zkLend
En un intento de llegar a un acuerdo con el hacker, zkLend ha ofrecido devolver el 10% de los fondos robados antes de las 00:00 UTC del 14 de febrero de 2025. De lo contrario, se hará todo lo posible para localizar al atacante:
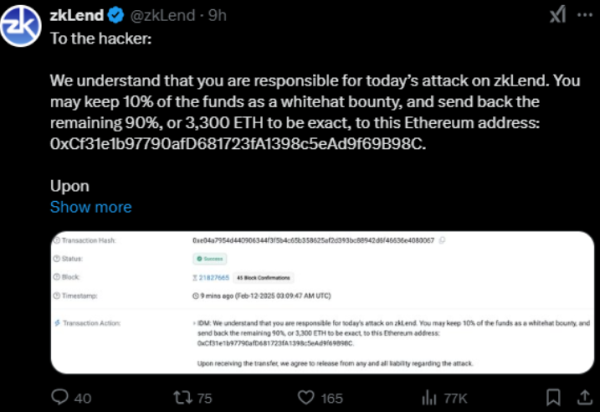
Oferta a los hackers desde la cuenta oficial de zkLend en la red X.com
En el momento de nuestro análisis, algunos de los fondos del hacker, 1801 ETH, estaban en estado de confirmación de redes L2 a L1:
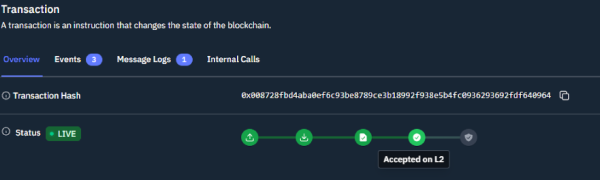
Estado de la transacción Starkscan
Más tarde, el estado de la red se actualizó y los fondos se añadieron al saldo del monedero del presunto atacante:
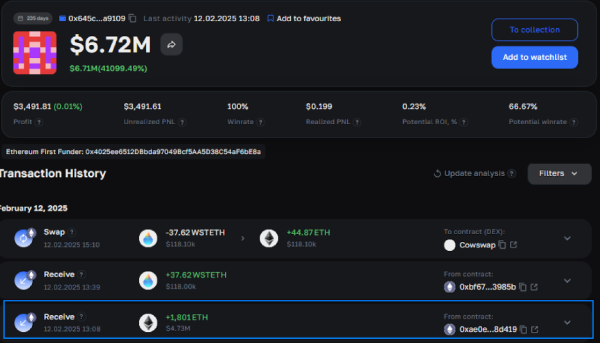
Transacciones del monedero del hacker (0x645c) según ArbitrageScanner.io
Un total de 4 direcciones estuvieron implicadas en el exploit:
- 0x645c77833833A6654F7EdaA977eBEaBc680a9109
- 0xCf677c7520E02acA89BC70431eAC891e94273E8a
- 0x0B7D061D91018AaB823A755020e625FfE8B93074
- 0xcd1c290198E12c4c1809271e683572FBF977Bb63
ZkLend: En un intento de negociar con el hacker, el usuario dejó una dirección de monedero a la que debían devolverse los fondos. Sin embargo, no se recibieron fondos del atacante:
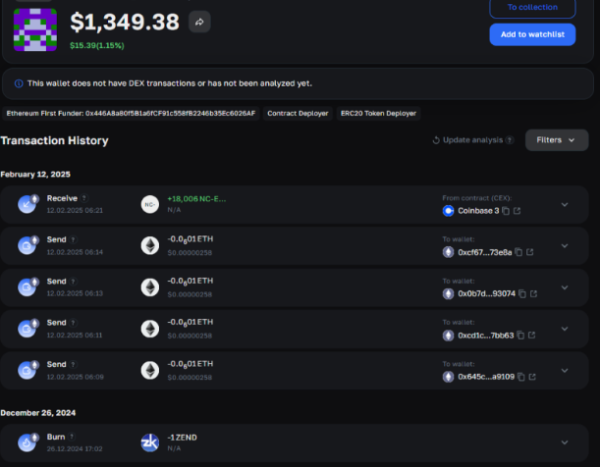
Transacciones con la dirección ZkLend Deployer (0xCf3) según ArbitrageScanner.io
Cómo encontrar a un hacker de criptodivisas
Todo el que utiliza criptodivisas deja su huella en la blockchain, a pesar de que el entorno descentralizado se considera anónimo.
El hacker que robó fondos en el protocolo zkLend había utilizado previamente su cartera para recibir fondos del intercambio Binance en la red Base:
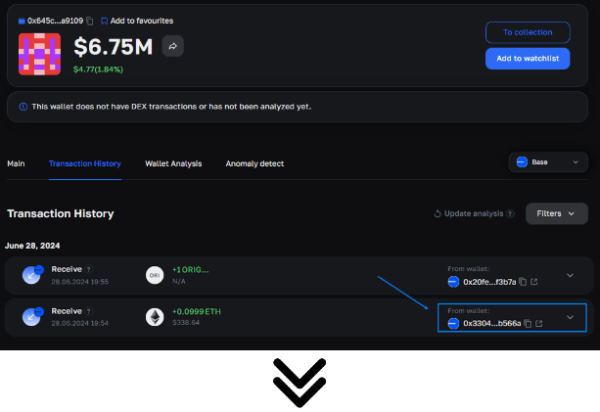
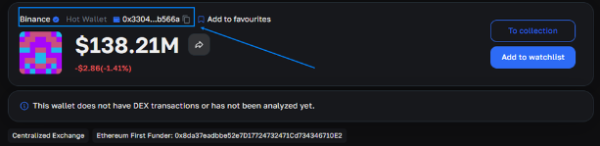
Recepción de fondos en el monedero del hacker (0x645c) en la red base según ArbitrageScanner.io
Sin embargo, la cantidad de dinero es insignificante, lo que significa que el usuario podría no haber pasado por el proceso KYC, lo que podría haber sido una razón válida para desanonimizarlo.
Los desarrolladores del protocolo trabajan actualmente en estrecha colaboración con las empresas de seguridad StarkWare Ltd, Starknet Foundation, zeroshadow.io (antes Chainalysis Incident Response), Binance Security Team y Hypernative Labs para investigar el incidente. Están rastreando los fondos robados e investigando la causa raíz del exploit.
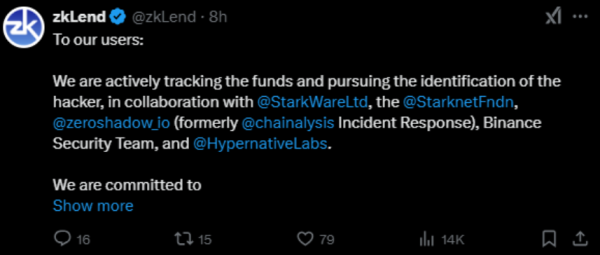
Declaración de identificación del hacker desde una cuenta oficial de zkLend en la red X.com
Los desarrolladores del protocolo zkLend prometieron a los usuarios total transparencia durante toda la investigación. Prometieron publicar un informe detallado una vez finalizada la investigación. zkLend aseguró que la confianza de los usuarios sigue siendo la máxima prioridad de la plataforma y que harán todo lo posible para resolver rápidamente la problemática situación.
*
Los conceptos vertidos en esta nota son meramente informativos y no constituyen una recomendación de inversión ni de uso de las herramientas mencionada. Cripto247 no es responsable por los resultados del uso de dichas aplicaciones y recomienda informarse bien antes de invertir.
*
