




Aug 2, 2026 3:32 PM
Una tercera oleada amplió el alcance del robo vinculado con semillas vulnerables. Los movimientos suman alrededor de USD 86 millones y ahora incluyen billeteras con saldos más pequeños. Actualizar el firmware no protege las claves creadas antes de la corrección.
El ataque asociado con una falla en el generador de números aleatorios de las billeteras Coldcard alcanzó los 1367,05 BTC extraídos de 4585 direcciones. La cifra equivale a unos USD 86,2 millones, tomando como referencia una cotización de Bitcoin cercana a USD 63.044 durante la elaboración de este artículo.
El nuevo cálculo amplía de manera sustancial la estimación inicial de 594 BTC. El análisis de Galaxy Research identificó tres oleadas de transacciones que vaciaron las direcciones afectadas y trasladaron los fondos mediante patrones coordinados.
La actividad continuó durante casi tres días y avanzó hacia billeteras con cantidades menores de Bitcoin. Los investigadores sostienen que cada oleada presenta suficiente uniformidad como para atribuirla internamente a un único operador. La información disponible en la blockchain todavía no permite determinar si la misma persona o grupo estuvo detrás de las tres fases.
El ataque a Coldcard avanzó en tres oleadas
La primera oleada se produjo el 30 de julio. En un período de 41 minutos, se retiraron 1082,65 BTC de 1196 direcciones, con un promedio cercano a 0,9 BTC por cada objetivo. Las transacciones fueron emitidas en lotes y concentraron el dinero en cuatro direcciones principales.
Una segunda serie de barridos —operaciones que retiran todo el saldo disponible— agregó otros 76,16 BTC. En esta etapa comenzaron a aparecer objetivos con cantidades más reducidas.
La tercera oleada, detectada entre el mediodía del viernes y la mañana del sábado en horario UTC, alcanzó 1912 direcciones y retiró 208,24 BTC. El promedio descendió hasta aproximadamente 0,1 BTC por dirección, equivalente a poco más de USD 6300 con el precio actual.
Esta última fase también modificó la estructura de las operaciones. En lugar de reunir el dinero en un pequeño conjunto de direcciones colectoras, cada saldo fue enviado a un destino diferente. Los fondos quedaron depositados en salidas P2WSH, un formato que puede utilizar condiciones de firma múltiple o bloqueos temporales.
Además, las transacciones agruparon un promedio de seis objetivos por operación y buscaron fondos en la ruta de derivación predeterminada de cada semilla. El cambio puede reflejar una adaptación después de que los primeros movimientos fueron identificados públicamente. También existe la posibilidad de que otro operador haya comenzado a recorrer el mismo conjunto de claves vulnerables.
Galaxy Research considera que cada oleada fue ejecutada de forma coordinada, mientras evita vincularlas entre sí por falta de evidencia concluyente. Los 1367 BTC y las 4585 direcciones corresponden, por lo tanto, al patrón detectado mediante análisis de la blockchain y pueden modificarse si aparecen nuevas transacciones relacionadas.
Cómo pudieron robar los Bitcoin sin tocar las billeteras
La falla se encontraba en el proceso utilizado por determinados firmwares de Coldcard para generar las semillas, es decir, las palabras secretas de las que se derivan todas las direcciones y claves privadas de una billetera.
Este valor debería crearse mediante una fuente de aleatoriedad criptográfica que produzca una combinación prácticamente imposible de adivinar. Un error de integración provocó que el software utilizara un generador determinista de MicroPython en lugar del generador de números aleatorios incluido en el chip.
El sistema alternativo se inicializaba con información vinculada con el identificador del dispositivo y sus registros de tiempo. Una vez acotados esos datos y el historial de llamadas al generador, un atacante podía reproducir posibles resultados desde otra computadora.
Luego era posible derivar direcciones de Bitcoin para cada candidata y compararlas con la información pública de la blockchain. Cuando aparecía una coincidencia con una dirección que conservaba fondos, la clave privada permitía firmar una transacción y retirar el saldo.
Por ese motivo, el ataque podía realizarse sin conectar, manipular ni robar físicamente la Coldcard. El problema se originaba en la aleatoriedad utilizada cuando la semilla fue creada y acompañaba a esa clave incluso después de exportarla o restaurarla en otro dispositivo.
El equipo de seguridad de Block aclaró que la dificultad práctica depende de datos como el identificador del equipo, el momento de arranque y la secuencia de operaciones anteriores. Su estudio tampoco sostiene que cualquier atacante pueda recuperar de inmediato todas las semillas afectadas.
Qué modelos y versiones de Coldcard están afectados
El dato relevante es el firmware instalado cuando se generó la semilla, no la versión que muestra actualmente el dispositivo. Una actualización impide crear nuevas claves mediante el procedimiento vulnerable, mientras las palabras anteriores conservan la debilidad.
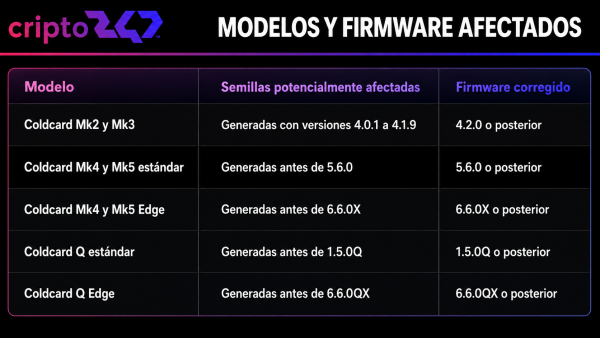
Coinkite afirma que el impacto sobre Mk4, Mk5 y Q es menos severo que en Mk2 y Mk3, debido a que los modelos más nuevos incorporaban entropía procedente de un elemento seguro. El proceso conservaba únicamente una porción de esos datos y reducía la fortaleza calculada a unos 72 bits frente a los 128 bits esperados.
TAPSIGNER, OPENDIME y SATSCARD quedaron fuera del aviso porque utilizan bases de código diferentes.
Existe una excepción para quienes agregaron al menos 50 tiradas privadas e independientes de un dado durante la creación de la semilla. Según Coinkite, esa información adicional aportó suficiente aleatoriedad para evitar esta vulnerabilidad específica. Quienes realizaron menos tiradas, no recuerdan la cantidad o conservaron un registro digital deberían considerar afectada la clave.
Qué deben hacer los usuarios de Coldcard
Instalar el firmware corregido constituye el primer paso y evita generar otra semilla vulnerable. La actualización por sí sola no modifica las palabras existentes ni reemplaza las claves privadas derivadas de ellas.
Los usuarios alcanzados deben crear una billetera completamente nueva y transferir los fondos. Coinkite recomienda seguir este procedimiento:
- Comprobar el modelo y verificar que tenga instalada la versión corregida correspondiente.
- Generar una semilla nueva después de la actualización.
- Anotar las nuevas palabras fuera de línea y verificar su copia, su huella digital y una dirección de recepción directamente en la pantalla de la Coldcard.
- Enviar una pequeña transacción de prueba a la nueva dirección.
- Restaurar la nueva billetera y comprobar que el dinero llegó correctamente.
- Transferir el resto del saldo una vez confirmada la prueba.
- Conservar temporalmente la copia anterior hasta que todo el dinero haya llegado y las operaciones estén confirmadas.
El fabricante advierte que una migración apresurada puede ocasionar la pérdida irreversible de los fondos. Las palabras de recuperación nunca deben escribirse en páginas web, formularios de soporte, aplicaciones desconocidas ni computadoras conectadas a Internet. Tampoco deben fotografiarse o enviarse por correo o mensajería.
Una contraseña BIP-39 fuerte y exclusiva agrega una barrera adicional frente al ataque, aunque no repara la semilla afectada. El PIN utilizado para desbloquear la Coldcard cumple otra función y no ofrece esa protección. Incluso los usuarios que emplearon una contraseña robusta deberían migrar cuando puedan hacerlo de manera segura.
Coinkite publicó versiones corregidas para todos los modelos alcanzados y continúa investigando el incidente. Su revisión técnica definitiva permanece pendiente. Block también presentó su informe como un análisis preliminar, sin una prueba empírica completa que vincule cada una de las 4585 direcciones con una Coldcard específica. Por esa razón, el total debe presentarse como una atribución basada en patrones de blockchain y mantenerse abierto a nuevas actualizaciones.
*
Los contenidos presentados en este artículo tienen fines exclusivamente informativos y no deben interpretarse como una recomendación de inversión ni de uso de las herramientas mencionadas. Cripto247 no asume responsabilidad por los resultados derivados de su utilización y/o aplicación y recomienda a los lectores realizar su propia investigación antes de tomar decisiones financieras.
*
Comments

Powered by RoundtableBuilt on infrastructure designed for real-time media. Learn more at RTB.io.© Roundtable 2026. By using this site you agree to the Terms of Use and Privacy Policy